Vous ouvrez Cursor le matin, et une extension s'est mise à jour toute seule pendant la nuit. Comme tout le monde, vous n'y prêtez aucune attention.
Le 29 octobre 2026, ce réflexe a pu coûter cher. Pendant onze heures, la boutique d'extensions de Cursor a distribué une version piégée de l'extension Claude Code, numérotée 2.1.313. Elle n'avait pas été écrite par Anthropic.
Selon Cursor, 5 000 utilisateurs au plus l'ont reçue. Si vous n'utilisez pas Cursor, vous n'êtes pas concerné.
Découvrons donc ce qui s'est passé, comment le vérifier en une commande, et quoi faire si votre machine est touchée. Pas besoin d'être développeur pour suivre, tout se fait par copier-coller.
Que s'est-il passé le 29 octobre ?
Cursor est un éditeur de code dérivé de VS Code. Comme lui, il a sa propre boutique d'extensions, ces modules qu'on ajoute à l'éditeur. L'extension Claude Code en fait partie. Elle ouvre l'agent IA d'Anthropic dans un panneau de Cursor.
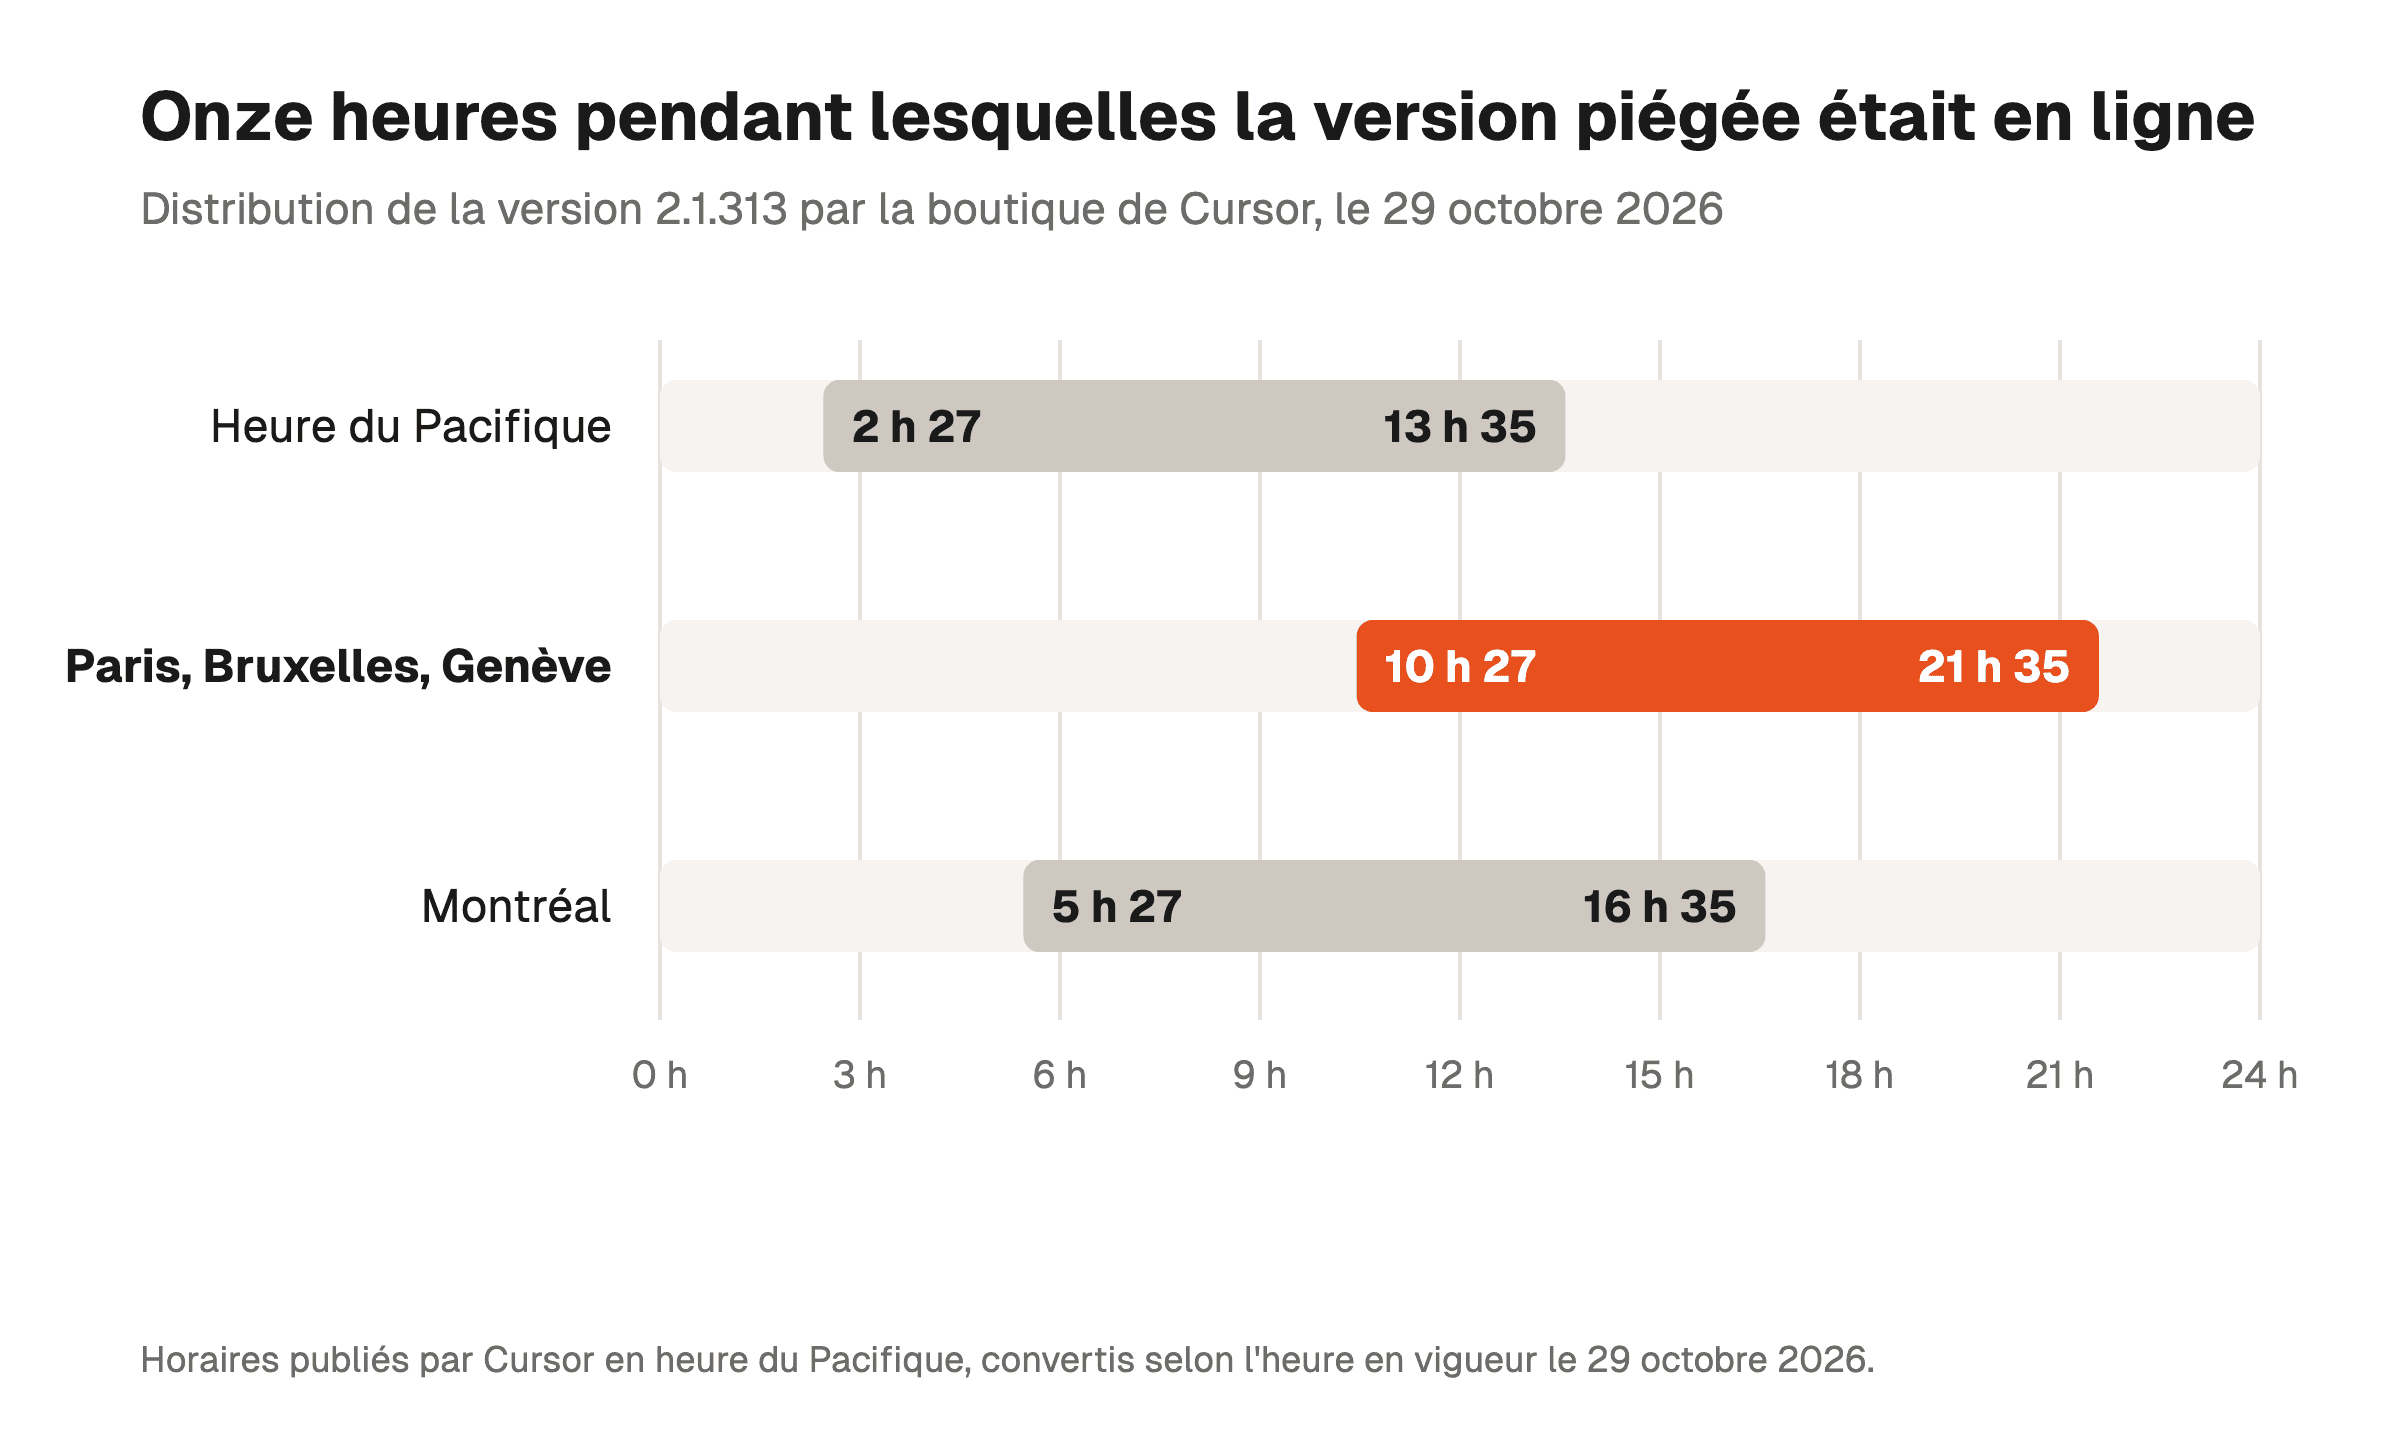
Entre 2 h 27 et 13 h 35, heure du Pacifique, cette boutique a proposé une version 2.1.313 modifiée. D'après l'avis de sécurité de Cursor, ce paquet n'a pas été développé par Anthropic.
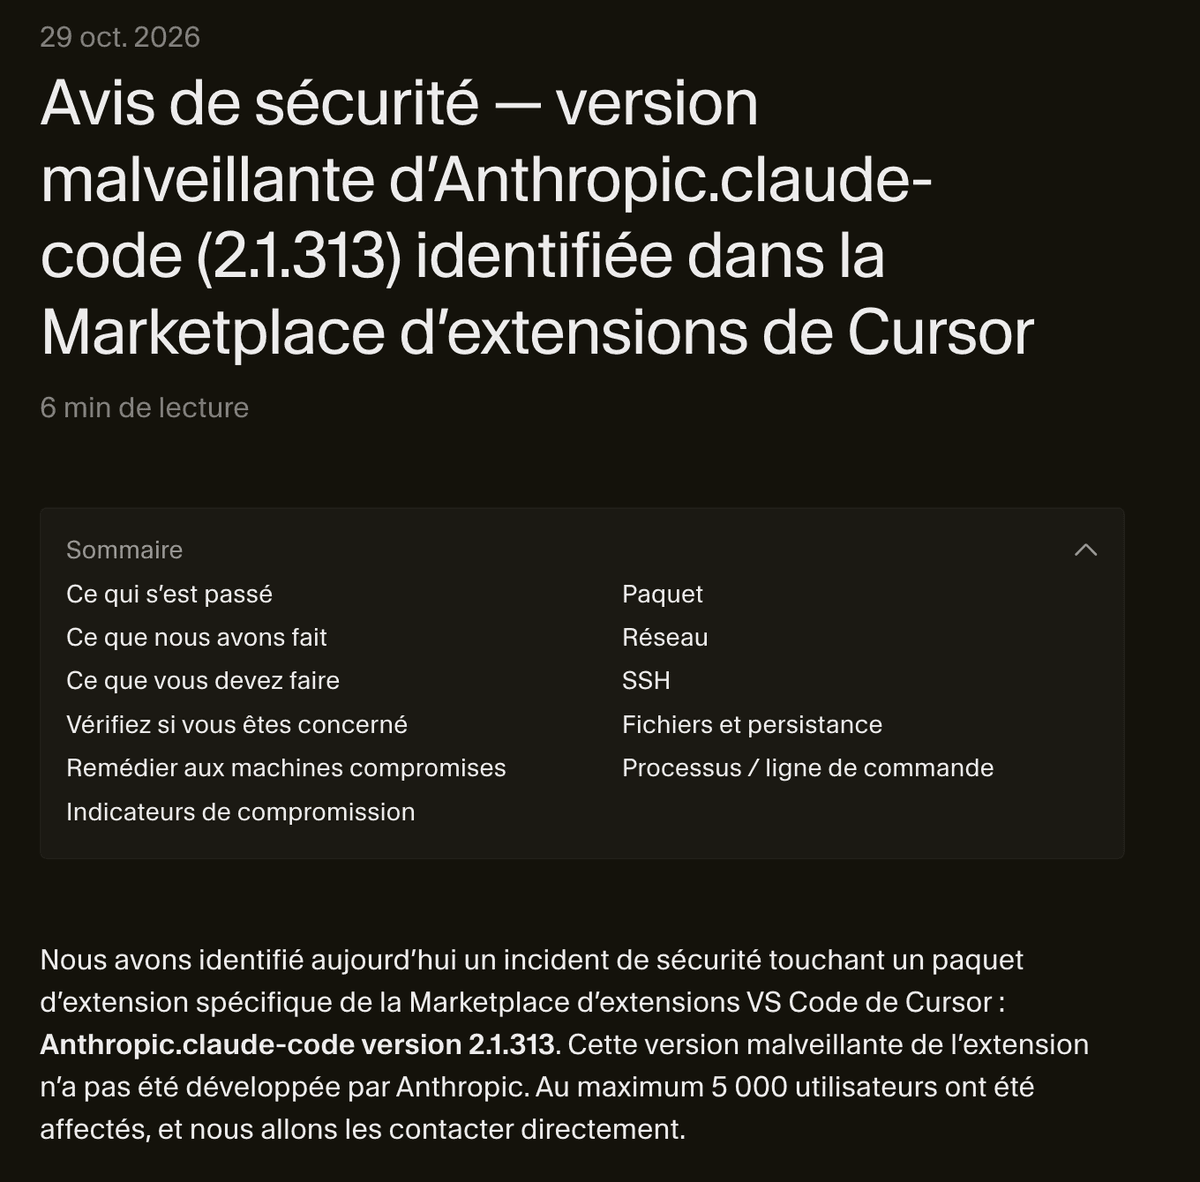
Cursor l'a retiré dès qu'il l'a repéré, puis a fermé toute la boutique par précaution. L'entreprise a changé ses propres clés et reconstruit la boutique. Elle dit avoir vérifié qu'aucune autre extension n'avait été touchée.
Cursor donne ses horaires en heure du Pacifique. Ce jour-là, Paris avait 8 heures d'avance, car l'Europe était déjà passée à l'heure d'hiver. À Paris, Bruxelles et Genève, la fenêtre court donc de 10 h 27 à 21 h 35, et de 5 h 27 à 16 h 35 à Montréal.
Claude Code installé autrement n'est pas dans le lot. Cursor écrit que rien n'indique un problème sur les autres versions de l'extension, ni sur la distribution officielle d'Anthropic.
Comment savoir si vous êtes concerné ?
Pour être exposé, trois conditions doivent être réunies :
- vous utilisez Cursor, et pas VS Code ni un autre éditeur ;
- l'extension Claude Code y est installée ;
- elle est passée à la version 2.1.313 pendant la fenêtre du 29 octobre.
Commencez par le numéro de version. Sur Mac ou sous Linux, cette commande liste les versions de l'extension installées sur votre disque, sans ouvrir Cursor.
ls ~/.cursor/extensions | grep claude-codeUne ligne qui contient 2.1.313 veut dire que la version piégée est passée chez vous. Chez moi, la commande a répondu 2.1.69, et j'ai respiré.
Mais un autre numéro ne prouve rien à lui seul. Une mise à jour suivante peut avoir effacé l'ancien dossier. La vraie preuve, c'est la clé laissée par l'attaquant.
L'extension piégée ajoute une clé nommée svc-telemetry à la liste des clés autorisées à entrer sur votre ordinateur. Cursor donne la commande pour la chercher sur Mac.
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"« No key found » veut dire que votre Mac n'est pas touché. « svc-telemetry key found » veut dire l'inverse, et il faut passer aux étapes plus bas.
Sous Windows, ouvrez PowerShell et collez ces deux lignes.
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
La réponse est la même que sur Mac. J'ai fermé Cursor dès la lecture de l'avis, avant de lancer ces vérifications, et elles m'ont pris moins d'une minute.
Que fait cette extension sur votre ordinateur ?
Tout tourne autour de SSH, le moyen habituel d'ouvrir à distance un terminal sur un autre ordinateur. On y entre avec une clé, comme dans un appartement.
L'extension piégée fait un double de vos clés et le glisse sous votre paillasson. Puis elle demande à votre ordinateur d'appeler l'attaquant toutes les 60 secondes, pour lui tenir la porte.
D'après Cursor, elle tente quatre choses :
- envoyer vos informations à l'attaquant : le nom de votre ordinateur et le vôtre, votre e-mail Git, votre adresse IP, vos dossiers de travail et le nom de vos variables d'environnement ;
- ajouter sa clé à vos clés SSH autorisées ;
- allumer le service SSH de votre machine et ouvrir un tunnel inverse (une connexion qui part de chez vous vers l'attaquant, pour qu'il revienne par elle) ;
- rendre ce tunnel permanent, avec un script qui se relance au démarrage et retente sa chance toutes les 60 secondes.
Le nom d'une variable d'environnement n'est pas sa valeur. L'extension a pu lire « STRIPE_SECRET_KEY », pas la clé elle-même. Cursor précise toutefois que la porte dérobée aurait pu servir ensuite à lire le reste.
La bonne nouvelle, c'est que la porte n'a presque jamais pu s'ouvrir. Allumer le service SSH demande les droits administrateur, et l'extension ne les a pas sur la plupart des Mac et des PC Windows. Sur ces machines, l'attaquant n'a pas pu entrer par le tunnel.
Le reste a réussi quand même. Votre ordinateur garde la clé de l'attaquant et le script qui retente sa chance.
Cursor a fait couper le serveur de l'attaquant chez son hébergeur, donc plus rien ne lui parvient. Ces fichiers restent pourtant chez vous tant que vous ne les supprimez pas.
Votre machine est touchée : que faire, dans l'ordre ?
Si la commande a trouvé la clé, suivez les étapes de Cursor dans cet ordre :
- téléchargez le script de nettoyage en bas de l'avis de Cursor, remediate-macos.sh ou remediate-windows.ps1 ;
- coupez le Wi-Fi et le câble réseau de la machine le temps de la nettoyer ;
- lancez le script, avec votre compte habituel sur Mac (pas en administrateur), et dans un PowerShell ouvert en administrateur sous Windows ;
- regardez s'il se termine sans erreur, car il signale tout ce qui subsiste, et dans ce cas Cursor conseille d'envisager une réinstallation complète ;
- depuis un autre ordinateur, changez les mots de passe, les clés et les sessions accessibles depuis la machine touchée.
Désinstaller l'extension ne suffit pas. Le script qu'elle a déposé tourne tout seul, sans elle, et continue de relancer le tunnel. Le script de Cursor, lui, le retire avec la clé.
Pour quelqu'un qui travaille seul, la liste de l'étape 5 est souvent plus longue qu'on croit. Pensez aux fichiers .env de vos projets, à vos clés d'API (Stripe, OpenAI, Anthropic) et à votre jeton GitHub.
N'oubliez pas les accès aux serveurs de vos clients. Pour toute question sur votre cas, Cursor répond à security@cursor.com, et contacte directement les utilisateurs concernés.
Comment éviter de revivre ça ?
Une extension peut faire sur votre ordinateur tout ce que vous pouvez y faire. Une mise à jour automatique installe donc du code que personne n'a relu chez vous.
Couper la mise à jour automatique des extensions
Cursor reprend les réglages de VS Code. Ouvrez la palette de commandes, tapez « Open User Settings (JSON) » et ajoutez ces deux lignes :
"extensions.autoUpdate": false,
"extensions.autoCheckUpdates": false
La première empêche Cursor d'installer seul une nouvelle version. La seconde l'empêche même de vérifier s'il en existe une, comme l'explique la documentation de VS Code.
Le revers, c'est que les correctifs de sécurité n'arrivent plus seuls non plus. Ouvrez le panneau Extensions une fois par semaine, et attendez quelques jours avant d'installer une version toute neuve.
Installer Claude Code directement chez Anthropic
Claude Code fonctionne aussi sans extension, dans le terminal intégré de Cursor. Anthropic le distribue alors lui-même, avec son programme d'installation officiel.
Vous gardez le même agent Claude Code, sans passer par la boutique de Cursor. Et cette distribution n'est pas concernée par l'incident, d'après Cursor.
Ne jamais lancer Cursor en administrateur
C'est ce qui a sauvé la plupart des machines. Un éditeur lancé en administrateur donne ces droits à chacune de ses extensions, et la porte s'ouvre alors en grand.
Pour la très grande majorité d'entre vous, la vérification tient en une commande et répond « No key found ». Lancez-la, puis coupez la mise à jour automatique si vous voulez garder la main 😉
FAQ
Comment savoir si l'extension Claude Code piégée est sur mon ordinateur ?
Cherchez la clé svc-telemetry dans vos clés SSH autorisées. Sur Mac, la commande grep -qs svc-telemetry ~/.ssh/authorized_keys le fait pour vous. Si elle est absente, votre machine n'est pas touchée.
Sous Windows, Cursor donne une commande PowerShell équivalente dans son avis de sécurité du 29 octobre 2026.
Faut-il désinstaller l'extension Claude Code de Cursor ?
Non, si vous n'avez pas reçu la version 2.1.313. Seule cette version, distribuée le 29 octobre 2026 par la boutique de Cursor, était piégée.
Si vous l'avez reçue, désinstaller ne suffit pas. Il faut lancer le script de nettoyage fourni par Cursor, puis changer vos mots de passe et vos clés.
Claude Code installé dans le terminal est-il touché ?
D'après Cursor, rien n'indique que la distribution officielle d'Anthropic soit touchée. Seul le paquet 2.1.313 de l'extension, proposé par la boutique de Cursor le 29 octobre 2026, était piégé.
Mes clés d'API ont-elles été volées ?
L'extension piégée a envoyé le nom de vos variables d'environnement, pas leur contenu. Changez-les quand même si la clé svc-telemetry est chez vous.
Cursor rappelle que la porte dérobée aurait pu servir à les lire ensuite.